O que é o RIPD e qual é seu papel na LGPD
O Relatório de Impacto à Proteção de Dados Pessoais (RIPD) está definido no art. 5º, inciso XVII da LGPD como a “documentação do controlador que contém a descrição dos processos de tratamento de dados pessoais que podem gerar riscos às liberdades civis e aos direitos fundamentais, bem como medidas, salvaguardas e mecanismos de mitigação de risco”. É, em essência, um documento de análise estruturada, não um formulário de conformidade.
É comum confundir o RIPD com outros instrumentos de governança de dados. O ROPA (Record of Processing Activities), por exemplo, é um inventário de atividades de tratamento: lista o quê, como e por quê os dados são tratados, mas não avalia impactos. Avaliações de risco genéricas de segurança da informação focam em ativos e ameaças técnicas, não nos direitos dos titulares. O RIPD é específico: seu objeto central são os riscos que o tratamento impõe às pessoas, não à organização.
A finalidade do relatório é dupla: antecipar riscos antes que causem dano e demonstrar que o controlador adotou medidas proporcionais ao nível de risco identificado. Isso conecta o RIPD diretamente ao princípio da responsabilização e prestação de contas previsto no art. 6º, X da LGPD.
Quem já trabalhou com o GDPR europeu vai reconhecer no RIPD o equivalente ao DPIA (Data Protection Impact Assessment) do art. 35 do regulamento europeu. As semelhanças são estruturais: ambos exigem descrição do tratamento, avaliação de necessidade e proporcionalidade, e identificação de riscos com medidas de mitigação. A diferença mais relevante para o contexto brasileiro é que o GDPR especifica critérios objetivos que tornam o DPIA obrigatório, como listas publicadas pelas autoridades supervisoras, enquanto a LGPD confere à ANPD discricionariedade maior para definir quando o RIPD deve ser elaborado e apresentado.
Quando o RIPD é obrigatório: situações previstas na LGPD e pela ANPD
O art. 38 da LGPD estabelece que a ANPD pode determinar ao controlador a elaboração de relatório de impacto sempre que o tratamento tiver como base legal o legítimo interesse, ou em qualquer situação em que a autoridade entender necessário. A obrigatoriedade não é automática para todos os tratamentos: ela pode ser acionada por determinação expressa ou surgir de situações de alto risco que recomendam fortemente a elaboração preventiva.
Certos perfis de tratamento elevam substancialmente o risco e tornam o RIPD praticamente indispensável mesmo sem determinação formal: tratamento de dados sensíveis (saúde, biometria, origem racial, convicção religiosa, entre outros previstos no art. 11 da LGPD), decisões automatizadas com impacto significativo sobre os titulares, tratamento em larga escala de dados de populações vulneráveis (crianças, idosos, pacientes), e compartilhamento de dados com múltiplos operadores ou transferências internacionais.
Em abril de 2023, a ANPD publicou orientações sobre os critérios para elaboração do RIPD, reforçando que a avaliação de risco deve ser substantiva, baseada em probabilidade e gravidade dos impactos, e não apenas descritiva. O documento da autoridade também esclarece que o RIPD é, em primeiro lugar, um instrumento interno de governança. Ele não precisa ser encaminhado à ANPD de forma proativa, mas deve estar disponível e organizado para entrega imediata caso a autoridade o requisite.
Essa distinção importa operacionalmente: o controlador mantém a versão completa internamente, com todos os detalhes técnicos, identificação de sistemas e análise de riscos. Uma versão simplificada pode ser preparada para comunicações externas, mas jamais deve substituir o documento interno completo.
Quem é responsável por elaborar o RIPD
A responsabilidade pela elaboração do RIPD recai exclusivamente sobre o controlador de dados, a pessoa natural ou jurídica que toma as decisões sobre o tratamento. Isso inclui definir a finalidade, a base legal, os dados coletados e os critérios de retenção. O operador executa o tratamento por instrução do controlador, mas não substitui a responsabilidade deste na elaboração do relatório.
O DPO (Encarregado pelo Tratamento de Dados Pessoais) tem papel central, mas não exclusivo. Cabe a ele orientar o processo metodológico, revisar a análise de risco, garantir que as medidas de mitigação sejam realistas e documentar o raciocínio que levou às decisões. O DPO não deve ser o único autor: áreas como TI, jurídico, segurança da informação e os donos dos processos de negócio precisam contribuir com informações que só eles detêm.
Operadores e fornecedores terceiros são fontes essenciais de informação para o RIPD. Se um subprocessador processa dados em nome do controlador, seja um provedor de cloud, uma plataforma de automação de marketing ou um sistema de análise comportamental, o controlador precisa obter deles detalhes sobre as medidas técnicas e organizacionais adotadas. Contratos de processamento de dados (Data Processing Agreements) devem incluir obrigações de fornecimento dessas informações.
Toda a cadeia de decisões deve ser documentada: quem avaliou cada risco, qual metodologia foi usada, quais alternativas foram consideradas e por que determinadas medidas foram adotadas ou descartadas. Essa trilha de auditoria é o que materializa o princípio de accountability perante a ANPD.
Conteúdo mínimo exigido pela ANPD
A ANPD, em suas orientações de 2023, estabelece um conjunto de elementos que o RIPD deve conter para ser considerado adequado. O ponto de partida é a descrição detalhada dos processos de tratamento: qual é a finalidade específica (não genérica), qual base legal a sustenta, quais categorias de dados são tratadas, quem são os titulares envolvidos, quem tem acesso aos dados e por quanto tempo eles são retidos.
O núcleo do documento é a avaliação de riscos. Isso significa identificar as ameaças concretas ao titular, como acesso não autorizado, uso além da finalidade declarada, discriminação por decisão automatizada e exposição de dados sensíveis, e para cada ameaça estimar a probabilidade de ocorrência e a gravidade do impacto caso ela se concretize. Risco = probabilidade × gravidade é a lógica que a ANPD adota, alinhada a frameworks internacionais como ISO 29134.
Para cada risco identificado, o RIPD deve descrever as medidas técnicas e organizacionais adotadas: criptografia, controle de acesso por perfil, pseudonimização, políticas de retenção, treinamentos, cláusulas contratuais com operadores, procedimentos de resposta a incidentes, entre outras. A medida precisa ser proporcional ao risco: um risco alto exige controles verificáveis e documentados.
A ANPD disponibiliza um modelo de RIPD em seu portal, útil como ponto de partida especialmente para organizações sem experiência prévia com o instrumento. O modelo é genérico, e adaptar a estrutura à realidade específica do tratamento é obrigatório para que o documento tenha valor analítico real. Um RIPD preenchido mecanicamente, sem reflexão sobre os riscos concretos do controlador, não cumpre sua função e pode ser questionado pela ANPD.
Principais desafios na elaboração e erros a evitar
O erro mais frequente é tratar o RIPD como um documento de conformidade formal, algo a ser produzido para “ter na gaveta” em caso de auditoria. Relatórios assim tendem a descrever processos sem analisar riscos, listar medidas genéricas sem demonstrar aderência ao tratamento específico e ser assinados sem que os responsáveis pelo processo de negócio tenham de fato participado. A ANPD tem deixado claro que avaliará a qualidade analítica do documento, não apenas sua existência.
Outro problema comum é a falta de atualização. O RIPD não é um documento estático. Sempre que houver mudança relevante no tratamento, seja nova finalidade, novo operador, nova categoria de dados ou mudança tecnológica significativa, o relatório precisa ser revisado. Organizações que elaboram o RIPD uma única vez e não definem um ciclo de revisão acumulam documentos desatualizados que descrevem uma realidade que não existe mais.
A ausência de metodologia estruturada de avaliação de risco é outro gargalo recorrente. Sem critérios claros para classificar probabilidade e gravidade, a análise vira opinião subjetiva de quem preenche o documento. As diretrizes da ANPD publicadas em 2024 oferecem orientações metodológicas mais detalhadas, incluindo escalas de classificação e exemplos de cenários de risco, e são leitura obrigatória para equipes de privacidade.
Há também confusão sobre quantas versões do RIPD manter. A versão interna deve ser completa, detalhada e conter todas as informações técnicas, incluindo referências a sistemas, fornecedores e vulnerabilidades identificadas. Se a ANPD requisitar o documento, pode ser necessário preparar uma versão para entrega que omita informações estratégicas sensíveis, mas isso deve ser tratado com cautela jurídica, pois a omissão de informações relevantes pode ser interpretada como falta de cooperação com a autoridade.
RIPD na prática: passos para implementar em organizações brasileiras
Mapeamento como pré-requisito
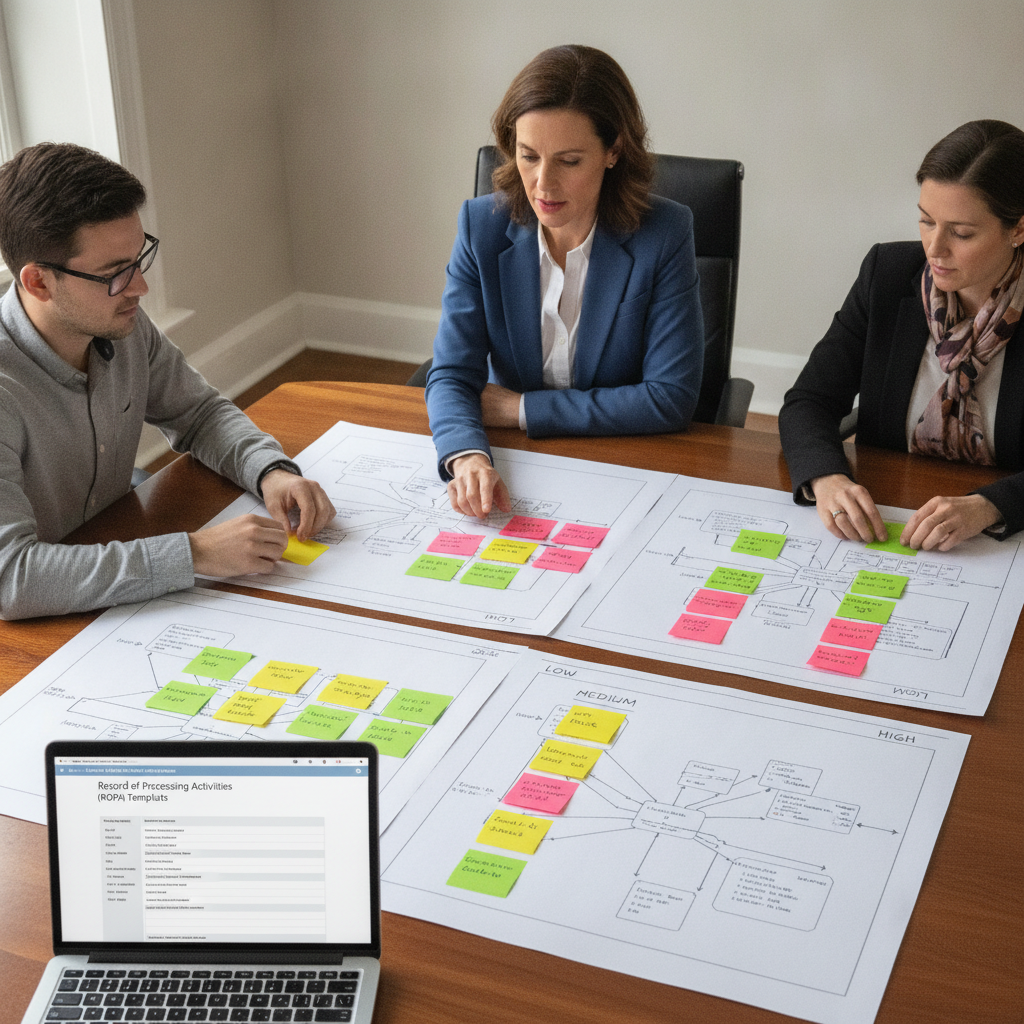
Não é possível elaborar um RIPD sem antes ter um inventário minimamente estruturado de atividades de tratamento. O mapeamento, equivalente ao ROPA europeu, é o insumo que alimenta o relatório. Sem saber quais dados são tratados, por quem, com qual finalidade e por quanto tempo, a avaliação de risco não tem base factual. Se a organização ainda não tem um mapeamento consistente, esse é o primeiro passo antes de qualquer RIPD.
Triagem para priorização
Nem todo tratamento exige um RIPD imediato. É necessário definir critérios de triagem que identifiquem quais processos devem ser priorizados. Os fatores que elevam a prioridade incluem: dados sensíveis, larga escala, titulares vulneráveis, decisões automatizadas com efeitos jurídicos, novos produtos ou funcionalidades ainda não implantados. Uma matriz simples de triagem, respondida pelos donos dos processos, pode direcionar os esforços da equipe de privacidade de forma eficiente.
Integração ao ciclo de desenvolvimento
O RIPD tem mais valor quando elaborado antes do início de um novo tratamento, não depois. Integrar o processo ao ciclo de desenvolvimento de produtos e sistemas, como parte do conceito de Privacy by Design, permite que riscos identificados no relatório influenciem decisões de arquitetura, não apenas gerem recomendações retroativas. Isso exige que as equipes de produto, engenharia e privacidade trabalhem de forma coordenada desde as fases iniciais de um projeto.
Armazenamento e recuperação
O RIPD precisa estar acessível quando a ANPD o requisitar. Isso significa armazená-lo em um repositório centralizado, com controle de versão, identificação clara do tratamento ao qual se refere, data de elaboração e data da última revisão. Plataformas de gestão de privacidade, como as oferecidas por OneTrust, TrustArc, Privacidade.tech ou soluções desenvolvidas internamente sobre GRC frameworks, podem apoiar esse controle, mas a disciplina de atualização é um processo organizacional, não tecnológico.
Como avaliar se o seu RIPD está adequado
Use estas perguntas como checklist de revisão antes de considerar o documento finalizado:
- A descrição do tratamento é específica o suficiente para que alguém de fora da organização entenda exatamente o que ocorre com os dados?
- Os riscos identificados são concretos e relacionados ao titular de dados, não apenas à organização?
- Cada risco tem uma probabilidade e uma gravidade estimadas com base em critérios explícitos?
- As medidas de mitigação são verificáveis — há evidências documentadas de que estão implementadas?
- O DPO e os responsáveis pelo processo de negócio revisaram e aprovaram formalmente o documento?
- Existe um prazo definido para a próxima revisão, atrelado a algum evento ou calendário?
- O documento está armazenado de forma que possa ser localizado e entregue em menos de 24 horas se necessário?
Se alguma dessas perguntas não tiver resposta positiva, o RIPD tem lacunas que precisam ser corrigidas antes que ele cumpra sua função tanto como instrumento de governança quanto como evidência de conformidade perante a ANPD.