

O que é o DAMA-DMBOK e por que ele existe
O DAMA-DMBOK (Data Management Body of Knowledge) é o principal guia de referência para profissionais de gestão e governança de dados no mundo. Publicado pela DAMA International, associação sem fins lucrativos fundada em 1980, o framework consolida práticas, conceitos e vocabulário da disciplina de data management em um único documento estruturado.
A primeira edição foi lançada em 2009 com dez áreas de conhecimento. A segunda, de 2017, reorganizou o conteúdo, adicionou a décima primeira área (Gestão de Dados Mestres), aprofundou o conceito de Governança de Dados como elemento central e incorporou discussões sobre Big Data, ciência de dados e arquiteturas modernas. A mudança mais relevante foi o reconhecimento explícito de que governança não é uma área funcional como as demais: ela é o mecanismo de controle que permeia todas as outras.
O mercado adotou o DMBOK como guia de referência, não como metodologia prescritiva. O framework descreve o que precisa ser feito e oferece contexto conceitual, mas não entrega um roteiro passo a passo de implementação. Essa característica é intencional: a DAMA reconhece que contextos organizacionais variam demais para que um único método funcione em todos os casos.
O DMBOK também serve de base para a certificação CDMP (Certified Data Management Professional), o principal reconhecimento de carreira na área. Os exames cobrem diretamente as áreas de conhecimento do framework, o que torna o estudo do DMBOK indispensável para quem busca certificação e desenvolvimento profissional estruturado.
As 11 áreas de conhecimento do DMBOK explicadas
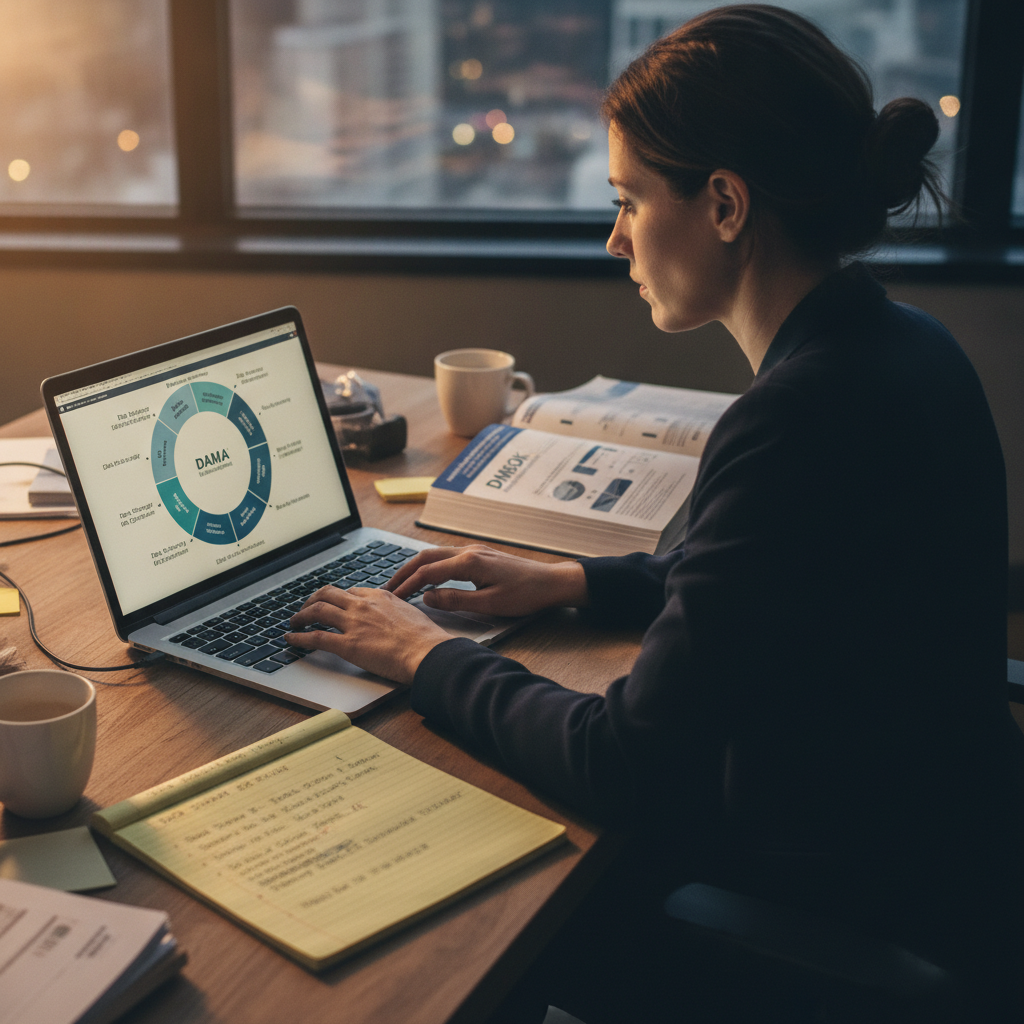
O DMBOK organiza a disciplina em uma representação visual conhecida como “roda DAMA”. Governança de Dados fica no centro, e as dez áreas funcionais giram ao redor dela. A metáfora comunica que a governança não executa atividades de dados diretamente: ela define as regras pelas quais todas as outras áreas operam.
Áreas fundamentais
Para a maioria das organizações, quatro áreas têm impacto imediato e transversal:
- Governança de Dados: define políticas, papéis, responsabilidades e processos de decisão sobre dados.
- Qualidade de Dados: trata da medição, monitoramento e melhoria contínua da confiabilidade dos dados.
- Gestão de Metadados: cobre o catálogo, a linhagem e o contexto que tornam os dados compreensíveis e utilizáveis.
- Arquitetura de Dados: define os modelos e padrões estruturais que guiam como os dados são organizados e integrados ao longo do tempo.
Áreas operacionais
Essas áreas sustentam o ciclo de vida técnico dos dados no dia a dia:
- Modelagem e Design de Dados: criação de modelos conceituais, lógicos e físicos.
- Armazenamento e Operações: gestão de bancos de dados, backups, performance e disponibilidade.
- Segurança de Dados: controle de acesso, privacidade, classificação e proteção contra exposição indevida.
- Integração e Interoperabilidade: pipelines, APIs, ETL/ELT e estratégias de consolidação de dados entre sistemas.
Áreas analíticas e de conteúdo
- Data Warehousing e Business Intelligence: infraestrutura analítica, relatórios, dashboards e suporte à decisão.
- Gestão de Dados Mestres e de Referência: consolidação de entidades críticas como cliente, produto e fornecedor para garantir visão única.
- Gestão de Documentos e Conteúdo: dados não estruturados, contratos, imagens e registros corporativos.
Como priorizar as áreas
Organizações com baixa maturidade devem começar por Governança, Qualidade e Metadados. São as áreas que criam a base de confiança sem a qual nenhuma iniciativa analítica avança. Organizações mais maduras podem evoluir para Dados Mestres, Arquitetura e integração entre domínios. A priorização deve partir de um diagnóstico de maturidade, não de preferências tecnológicas.
Governança de dados no DAMA-DMBOK: conceitos centrais
O DMBOK define Governança de Dados como o exercício de autoridade, controle e tomada de decisão compartilhada sobre ativos de dados. Na prática, isso significa definir quem tem o direito de decidir sobre cada dado, quem responde pela qualidade, quem executa as operações e como conflitos são resolvidos.
A posição central da Governança na roda DAMA não é decorativa. Sem políticas e papéis definidos, as demais áreas funcionam de forma inconsistente: uma pode ter ótimos processos de qualidade enquanto outra opera sem padrão algum. A governança é o que garante coerência entre elas.
Papéis definidos pelo DMBOK
O framework distingue quatro papéis principais:
- Data Owner: responsável de negócio pelo domínio de dados. Toma decisões sobre acesso, uso e políticas.
- Data Steward: executa as atividades de qualidade, catalogação e conformidade dentro de um domínio.
- Data Custodian: responsável técnico pelo armazenamento, infraestrutura e proteção física dos dados.
- Chief Data Officer (CDO): liderança executiva que representa os dados como ativo estratégico na organização.
Muitas organizações brasileiras começam sem CDO e distribuem as responsabilidades entre TI e áreas de negócio. O DMBOK não exige uma estrutura específica, mas é claro sobre a necessidade de que alguém assuma cada papel, mesmo que de forma acumulada.
Políticas, padrões e procedimentos
O DMBOK orienta que o programa de governança produza três camadas de artefatos: políticas (o que deve ser feito e por quê), padrões (como deve ser feito, com especificidade técnica) e procedimentos (o passo a passo operacional). Essa hierarquia evita que documentos de governança sejam genéricos demais para gerar mudança real.
Governança é TI ou negócio?
Essa é a dúvida mais comum em projetos de implantação. O DMBOK é direto: governança de dados é uma responsabilidade de negócio, viabilizada por capacidades técnicas. TI suporta a infraestrutura e a execução, mas as decisões sobre acesso, uso, definição e qualidade pertencem às áreas que produzem e consomem os dados. Quando a governança fica restrita a TI, ela tende a se tornar um conjunto de regras técnicas sem adoção real pelo negócio.
Como implementar o DAMA-DMBOK na prática: passo a passo
Avaliação de maturidade como ponto de partida
Antes de qualquer iniciativa, é necessário entender onde a organização está. Modelos como o DCAM (Data Management Capability Assessment Model) da EDM Council ou adaptações do CMM aplicadas a dados ajudam a mapear lacunas por área do DMBOK. Esse diagnóstico orienta a priorização e define um baseline para medir evolução.
Montar o comitê e definir escopo inicial
O erro mais comum é tentar resolver todas as 11 áreas simultaneamente. O comitê de governança deve começar com um escopo delimitado: um domínio de dados, uma área de negócio ou uma regulação específica. Isso permite entregar resultados concretos antes de escalar o programa.
O comitê precisa ter representação de negócio e TI desde o início. Grupos formados apenas por profissionais técnicos produzem políticas que o negócio ignora. Grupos apenas de negócio produzem intenções sem viabilidade operacional.
Escolher as áreas com maior impacto
A seleção de quais áreas do DMBOK atacar primeiro deve ser guiada por três fatores: dor atual da organização (onde os problemas de dados causam mais prejuízo), exigências regulatórias (LGPD, Bacen, ANATEL) e capacidade de execução (time disponível, orçamento e patrocínio executivo).
Integração com outros frameworks
O DMBOK não precisa operar isolado. No contexto brasileiro, as integrações mais comuns são:
- LGPD: a área de Segurança e Privacidade do DMBOK mapeia diretamente para os requisitos da lei, especialmente em relação a classificação de dados pessoais, controle de acesso e gestão de consentimento.
- COBIT: para organizações que já operam com governança de TI, o COBIT oferece a estrutura de controles que complementa a governança de dados.
- PMBOK: útil para gerenciar o projeto de implantação do programa de governança, mas não deve ser confundido com o programa em si.
A armadilha da ferramenta
É recorrente que organizações comprem uma plataforma de catálogo de dados (Microsoft Purview, Collibra, Atlan, entre outras) e acreditem que isso equivale a implantar governança. Ferramentas são habilitadoras: não substituem políticas, papéis ou cultura. Um catálogo sem stewards ativos vira um repositório desatualizado em poucos meses.
DAMA-DMBOK no mercado brasileiro: contexto e aplicações
A aprovação da LGPD em 2018 e sua vigência a partir de 2020 aceleraram a demanda por profissionais com conhecimento estruturado em governança de dados. Organizações que antes tratavam dados como questão exclusivamente técnica passaram a precisar de pessoas capazes de articular políticas, conduzir comitês e dialogar com jurídico, compliance e negócio simultaneamente.
Esse movimento trouxe perfis diversificados para a área. Analistas de BI e DBAs migraram trazendo conhecimento técnico. Advogados e profissionais de compliance chegaram pela via regulatória. O DMBOK funciona como linguagem comum entre esses perfis: um vocabulário compartilhado que reduz a fragmentação entre disciplinas.
Casos de uso frequentes no Brasil
No varejo, o foco principal está na gestão de dados de cliente para campanhas, personalização e fidelização, o que exige qualidade de dados e MDM consistentes. No setor financeiro, o Open Finance criou a necessidade urgente de padronização de APIs, classificação de dados e controle de consentimento, áreas diretamente cobertas pelo DMBOK. Em telecom, o volume massivo de dados operacionais e de cliente pressiona as áreas de Integração, Qualidade e Segurança. No setor público, a governança de dados aparece associada à Lei de Acesso à Informação e à interoperabilidade entre sistemas de diferentes órgãos.
A certificação CDMP ainda tem penetração menor no Brasil do que em mercados como EUA e Reino Unido, mas a tendência de crescimento é consistente. Grupos de estudo para o CDMP em português proliferaram nos últimos três anos, o que indica maturidade crescente da comunidade local.
Limitações e críticas ao DAMA-DMBOK
O “o quê” sem o “como”
A crítica mais recorrente ao DMBOK é que ele descreve o que precisa existir em um programa de dados, mas oferece pouco sobre como construir esse programa. A lacuna de implementação é reconhecida pela própria comunidade DAMA. Profissionais que leram o livro integralmente muitas vezes relatam dificuldade em traduzir o conteúdo em um plano de ação concreto.
Curva de aprendizado e engajamento
O DMBOK 2 tem mais de 600 páginas. Para profissionais técnicos, isso já representa um desafio. Para apresentar o framework a stakeholders de negócio, o desafio é ainda maior. Usar o DMBOK diretamente como material de comunicação com executivos é um erro comum: o livro é uma referência para praticantes, não um deck de convencimento.
Lacunas em tecnologias modernas
O DMBOK 2 foi publicado em 2017. Desde então, o mercado evoluiu significativamente em arquiteturas de dados em nuvem, processamento em streaming, lakehouse e, mais recentemente, IA generativa. O framework não oferece orientação nativa para esses contextos. Questões como governança de modelos de linguagem, rastreabilidade de outputs de IA e gestão de dados sintéticos estão fora do escopo atual.
Como complementar o DMBOK
A comunidade de dados tem recorrido a abordagens complementares para preencher essas lacunas:
- Data Mesh: para governança descentralizada em organizações com múltiplos domínios e times autônomos.
- DataOps: para incorporar práticas ágeis e de entrega contínua à gestão de pipelines de dados.
- Produto de dados: para aplicar princípios de produto — discovery, qualidade, SLA e ownership — a conjuntos de dados reutilizáveis.
O DMBOK continua relevante como base conceitual e vocabulário de referência. A combinação com abordagens mais recentes é o que permite que o framework mantenha aplicabilidade em contextos modernos.
Como avaliar se sua organização está pronta para o DMBOK
Antes de iniciar um programa baseado no DAMA-DMBOK, vale responder a algumas perguntas concretas:
- Existe patrocínio executivo identificado para o programa de dados? Sem isso, nenhum framework avança.
- A organização consegue nomear quem é responsável por pelo menos um domínio de dados crítico? Se ninguém sabe responder, comece pela estrutura de papéis antes de qualquer outra coisa.
- Há um diagnóstico de maturidade documentado ou o programa vai partir de percepções subjetivas?
- O escopo inicial está delimitado a um domínio ou área de negócio, ou a ambição já é tratar todos os dados da organização de uma vez?
- A equipe responsável conhece o DMBOK em profundidade suficiente para adaptar seus conceitos ao contexto local, ou está apenas repetindo terminologia sem entender as implicações?
Organizações que conseguem responder positivamente à maioria dessas perguntas têm condições de iniciar um programa estruturado. As demais devem começar pelo básico: nomear um responsável, escolher um domínio e estabelecer o primeiro ciclo de avaliação de qualidade antes de escalar qualquer estrutura de governança.



