O que é mapeamento de fluxo de dados pessoais
Mapeamento de fluxo de dados pessoais é o processo de rastrear o ciclo de vida completo de cada dado pessoal dentro de uma organização: de onde ele vem, como é tratado, quem tem acesso, para onde é transferido e quando é eliminado. No contexto de privacidade, o objetivo é criar visibilidade sobre todas as operações de tratamento, não apenas sobre a arquitetura técnica dos sistemas.
Esse conceito é diferente do data mapping usado em projetos de integração de sistemas, onde o termo se refere ao mapeamento de campos entre bancos de dados ou APIs. No contexto de privacidade e conformidade, o foco muda: entender a finalidade, a base legal, os atores envolvidos e os riscos associados a cada fluxo de informação pessoal.
A LGPD, em seu artigo 37, exige que controladores e operadores mantenham um Registro de Operações de Tratamento de dados pessoais. Esse registro, também chamado de ROPA (sigla do inglês Records of Processing Activities), só pode ser construído com base em um mapeamento prévio e estruturado dos fluxos de dados.
A lei não faz distinção de porte para a obrigação de manter registros de tratamento. Uma PME com CRM, plataforma de e-commerce e um ERP já tem múltiplos fluxos de dados pessoais ativos que precisam ser documentados.
Por que o mapeamento é obrigatório e quais riscos ele mitiga
Os pilares da LGPD, base legal, finalidade, necessidade e transparência, dependem diretamente do mapeamento. Sem saber quais dados são coletados e por quê, é impossível afirmar que existe uma base legal adequada para cada operação, muito menos demonstrá-la à ANPD ou a titulares que exercem seus direitos.
Em caso de incidente de segurança, a ausência de um inventário atualizado agrava significativamente a posição da organização perante a ANPD. A autoridade avalia não apenas o incidente em si, mas a maturidade do programa de privacidade. Uma organização sem mapeamento tem dificuldade até de comunicar corretamente o escopo do vazamento dentro do prazo legal.
Auditorias externas, processos de due diligence em fusões e aquisições e certificações como a ISO 27701 exigem evidências documentadas das operações de tratamento. O mapeamento é a base sobre a qual esses processos se apoiam. Sem ele, qualquer auditoria se torna um exercício reativo e custoso.
Há ainda um benefício operacional direto: durante o mapeamento, é comum identificar dados redundantes, duplicados ou retidos além do prazo necessário. Eliminar esse acúmulo reduz custo de armazenamento e, principalmente, reduz a superfície de risco em caso de incidente.
Elementos essenciais de um fluxo de dados pessoais
Um mapeamento bem estruturado precisa capturar, no mínimo, os seguintes elementos para cada operação de tratamento:
Origem do dado
Onde o dado é coletado: formulário no site, integração com parceiro comercial, plataforma de e-commerce, CRM, sistema de RH, atendimento presencial. A origem determina o contexto de coleta e influencia diretamente a escolha da base legal e os requisitos de transparência.
Categorias de dados e sensibilidade
A LGPD, no artigo 5º, distingue dados pessoais comuns de dados pessoais sensíveis. Estes últimos incluem dados sobre saúde, origem racial, convicção religiosa, dado genético, biométrico, entre outros. Dados sensíveis exigem bases legais específicas e controles mais rigorosos. O mapeamento precisa classificar cada categoria corretamente.
Sistemas e atores envolvidos
Quais sistemas armazenam ou processam o dado, e qual é o papel de cada ator: controlador, operador, suboperador. Fornecedores de SaaS que processam dados de clientes em nome da organização são operadores e precisam estar identificados no mapeamento, com contratos adequados.
Transferências internacionais
Sempre que dados pessoais saem do Brasil, para servidores em outros países ou para empresas estrangeiras do mesmo grupo, a LGPD exige a aplicação de mecanismos de adequação. O mapeamento precisa identificar esses fluxos e documentar qual mecanismo é utilizado: decisão de adequação, cláusulas contratuais padrão, consentimento específico, entre outros.
Retenção e descarte
Cada operação de tratamento deve ter um prazo de guarda definido e um procedimento de eliminação segura ao final desse prazo. Retenção indefinida é uma das falhas mais comuns encontradas durante mapeamentos e uma das mais fáceis de ser questionada pela ANPD.
Passo a passo para conduzir o mapeamento
Etapa 1 — Escopo e patrocínio
Definir por onde começar é tão importante quanto começar. Priorize as áreas com maior volume de dados pessoais ou maior sensibilidade: marketing, RH, atendimento ao cliente e financeiro costumam ser os pontos de entrada mais relevantes. Nomeie um responsável formal pelo processo, o DPO quando existir, ou um equivalente com mandato claro, e obtenha o apoio explícito da liderança. Sem patrocínio executivo, o mapeamento trava na coleta de informações.
Etapa 2 — Coleta de informações
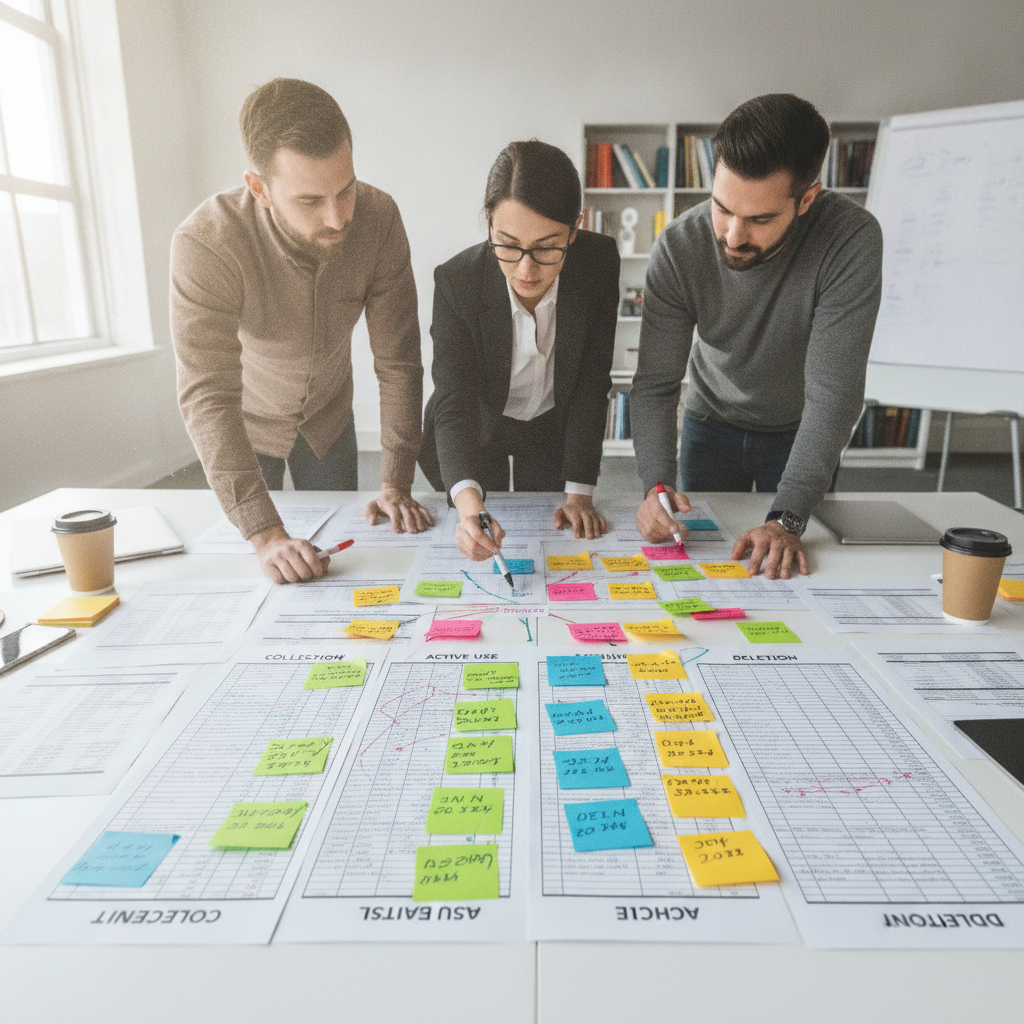
Conduza entrevistas estruturadas com as áreas de negócio. Pergunte quais dados são coletados, para quê, onde ficam armazenados e quem tem acesso. Complemente com análise dos contratos de fornecedores para identificar operadores e suboperadores. Revise os sistemas de TI com apoio da equipe técnica para identificar integrações e transferências de dados que as áreas de negócio podem desconhecer.
Etapa 3 — Documentação do fluxo
Construa a documentação em um formato sustentável para a organização: um diagrama de fluxo para comunicação visual e uma planilha ou sistema estruturado para o registro formal. Cada linha do registro deve conter, no mínimo, nome da operação, finalidade, base legal, categorias de dados, sistemas envolvidos, destinatários, transferências internacionais, prazo de retenção e procedimento de descarte.
Etapa 4 — Validação e análise de lacunas
Com o inventário em mãos, cruze cada operação com os requisitos da LGPD. Identifique tratamentos sem base legal definida, finalidades vagas, ausência de contratos com operadores ou retenção sem prazo. Essas lacunas formam o plano de remediação, que deve ser priorizado com base no risco associado a cada achado.
Etapa 5 — Manutenção contínua
O mapeamento não é um projeto com data de encerramento. Defina gatilhos formais de atualização: lançamento de novo produto ou funcionalidade, contratação de novo fornecedor que processa dados pessoais, mudança de processo em qualquer área, e revisão periódica anual independentemente de mudanças. Incorpore o mapeamento ao ciclo de privacy by design da organização.
Ferramentas e abordagens para o mercado brasileiro
A escolha da abordagem depende do volume de operações de tratamento, da capacidade interna de TI e do orçamento disponível. Não existe solução única adequada para todos os contextos.
Planilha estruturada: adequada para PMEs com poucos sistemas e volume limitado de dados. O custo é baixo, mas a manutenção é inteiramente manual e a escalabilidade é limitada. Funciona bem como ponto de partida enquanto a organização amadurece seu programa de privacidade.
Plataformas de Privacy Management (GRC/Privacy): ferramentas como OneTrust, TrustArc e DataGrail automatizam a coleta de informações via questionários enviados às áreas de negócio e geram o ROPA de forma estruturada. Reduzem o esforço de manutenção e facilitam auditorias, mas exigem investimento e capacidade interna para configuração e gestão.
Ferramentas de descoberta de dados (data discovery): soluções como Varonis, Spirion e BigID varrem repositórios estruturados e não estruturados, incluindo ambientes de nuvem e servidores on-premise, para identificar onde dados pessoais estão armazenados. São especialmente úteis em organizações com grande volume de dados não estruturados: e-mails, documentos, planilhas espalhadas por diferentes sistemas.
Para a maioria das organizações brasileiras de médio porte, a abordagem mais eficiente é combinar uma plataforma de Privacy Management para o registro formal das operações com uma ferramenta de descoberta de dados para validar o inventário em repositórios menos controlados.
Erros comuns e como evitá-los
Mapear apenas sistemas de TI e ignorar processos físicos. Formulários em papel, arquivos físicos, fichas de atendimento presencial e qualquer outro suporte físico também são operações de tratamento sujeitas à LGPD. O mapeamento precisa contemplar todos os meios, não apenas os digitais.
Registrar finalidades genéricas. Descrições como “gestão interna” ou “melhoria de serviços” não atendem ao requisito de especificidade da LGPD. A finalidade precisa ser concreta o suficiente para que o titular consiga compreender por que seu dado está sendo tratado e para que a organização consiga identificar a base legal correspondente.
Conduzir o mapeamento apenas com jurídico ou TI. As áreas de negócio são as verdadeiras donas dos processos que geram dados pessoais. Um mapeamento feito sem sua participação ativa será impreciso desde o início e ficará desatualizado rapidamente, porque as mudanças de processo acontecem nessas áreas sem necessariamente passar pelo jurídico ou pela TI.
Tratar o mapeamento como projeto pontual. A maior parte das organizações conduz um mapeamento inicial e não o atualiza. Isso cria uma falsa sensação de conformidade. O inventário desatualizado pode ser mais prejudicial do que a ausência de um, porque dá base para decisões equivocadas sobre riscos e bases legais.
Como avaliar sua maturidade e próximos passos
Antes de iniciar o mapeamento, responda a estas perguntas diagnósticas para entender onde sua organização está:
- Existe um responsável formal pelo programa de privacidade (DPO ou equivalente)?
- Há um inventário, mesmo que parcial, das operações de tratamento de dados pessoais?
- Os contratos com fornecedores que processam dados pessoais contêm cláusulas de operador de dados?
- As áreas de negócio são consultadas antes do lançamento de novos produtos ou processos que envolvam dados pessoais?
- Existe um prazo de retenção definido para as principais categorias de dados tratados pela organização?
Se a maioria das respostas for negativa, o ponto de partida é definir escopo, nomear um responsável e conduzir um mapeamento inicial nas três áreas com maior exposição. Se já existe um inventário parcial, o foco deve ser na validação das bases legais e na definição de um processo formal de manutenção contínua.
O mapeamento de fluxo de dados pessoais não é um entregável de conformidade: é a base de qualquer programa de privacidade funcional. Sem ele, as demais iniciativas de proteção de dados ficam sem fundamento.